3천만 건이 털렸다고? 쿠팡 개인정보 유출 사태, 도대체 무슨 일이야?
여러분, 혹시 어제 뉴스 보셨나요? 우리가 매일 쓰는 '그 쇼핑몰'에서 내 집 주소랑 공동현관 비번까지 털렸을 수도 있다는 사실, 믿겨지시나요?
2026년 2월 10일, 과학기술정보통신부에서 정말 충격적인 발표를 했습니다. 바로 쿠팡 전 직원에 의한 정보통신망 침해사고 조사 결과인데요. 내용을 들여다보니 이게 보통 일이 아니더라고요. 무려 3,367만 건의 정보가 유출되었다고 합니다. 게다가 범인이 외부 해커가 아니라, 시스템을 잘 아는 전직 개발자였다는 사실이 더 소름 돋지 않나요? 오늘 포스팅에서는 정부 발표 자료를 바탕으로 도대체 내 정보가 얼마나, 어떻게 털린 건지, 그리고 쿠팡은 도대체 뭘 잘못한 건지 아주 낱낱이 파헤쳐 드리겠습니다.
목차
사건 개요: 4,500건인 줄 알았는데 3천만 건?
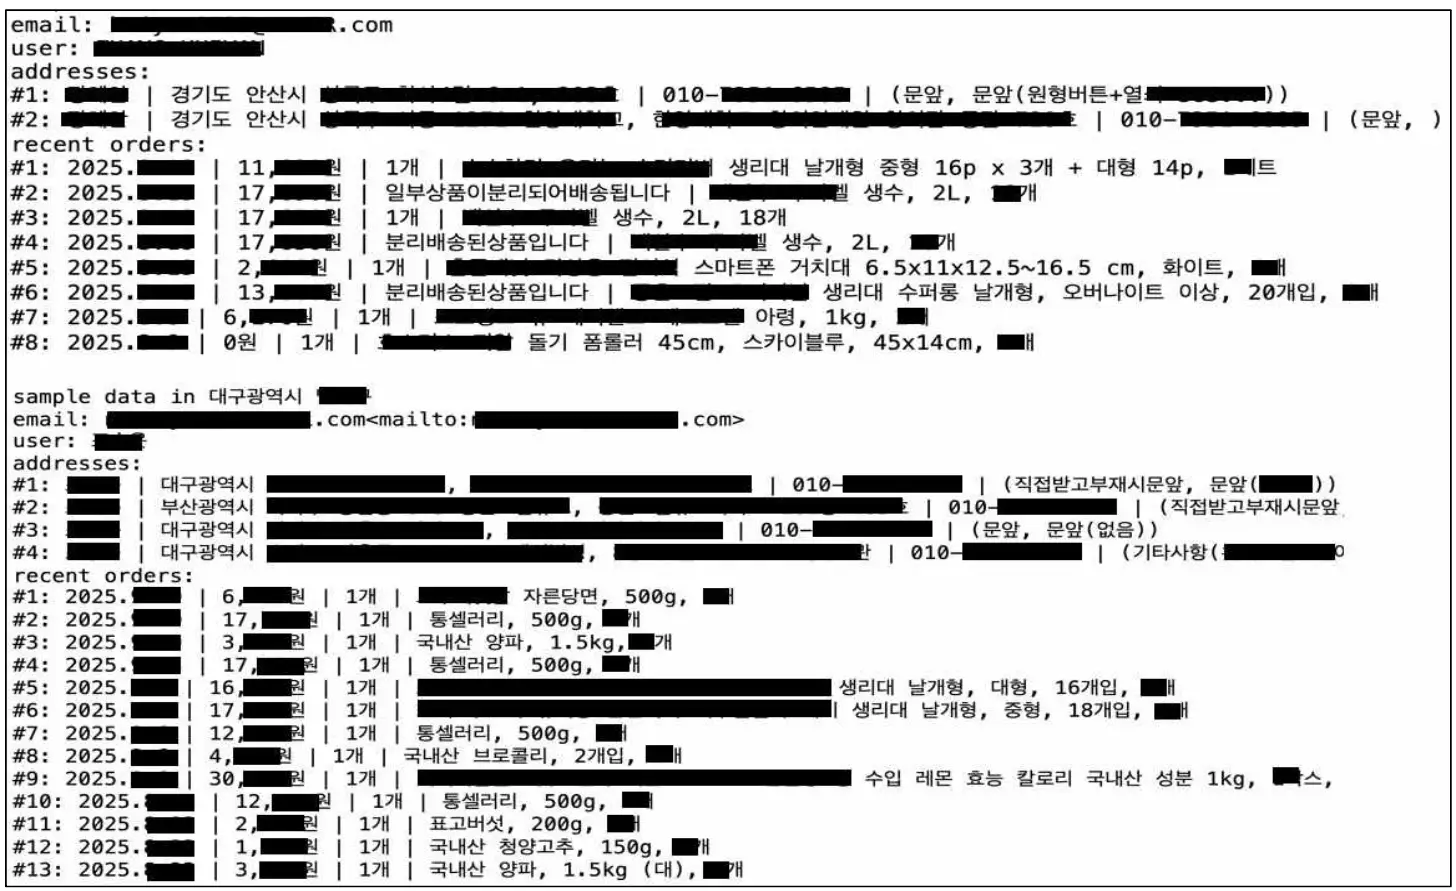
처음 이 사건이 알려졌을 때만 해도 이렇게 큰일일 줄은 몰랐습니다. 지난 2025년 11월 16일, 쿠팡은 고객들로부터 "개인정보 유출 의심 이메일을 받았다"는 신고를 접수했대요. 그래서 쿠팡이 자체 조사를 해보고 11월 19일에 한국인터넷진흥원(KISA)에 신고를 했는데, 이때만 해도 유출 규모가 4,536개 계정 정도라고 보고했거든요.
그런데 말입니다, KISA가 현장 조사를 나가서 까보니까 상황이 완전히 달랐습니다. 4,500여 개가 아니라 무려 3천만 개 이상의 계정 정보가 털린 게 확인된 거죠. 과기정통부도 이걸 국내 최대 전자상거래 플랫폼의 중대한 침해사고로 판단하고 민관합동조사단을 꾸려서 탈탈 털어봤다고 합니다. 솔직히 기업 입장에서야 축소하고 싶었겠지만, 4천 건과 3천만 건의 차이는... 좀 너무하지 않나요?
피해 규모 상세: 내 주소와 비밀번호는 안전한가
이제 가장 중요한 이야기입니다. 도대체 내 정보 중 뭐가 털렸냐는 거죠. 범인은 2025년 4월부터 11월까지 아주 오랫동안 야금야금 정보를 빼갔는데요. 단순히 아이디, 비번만 털린 게 아닙니다. 우리가 주문할 때 입력했던 아주 민감한 정보들이 다 포함되어 있어요.
| 유출 페이지 (경로) | 유출 규모 (조회수/건수) | 포함된 개인정보 항목 |
|---|---|---|
| 내 정보 수정 페이지 | 3,367만여 건 | 성명, 이메일 |
| 배송지 목록 페이지 | 1.4억여 회 조회 | 성명, 전화번호, 주소 |
| 배송지 수정 페이지 | 5만여 회 조회 | 성명, 번호, 주소, 공동현관 비밀번호 |
| 주문 목록 페이지 | 10만여 회 조회 | 최근 주문한 상품 목록 |
특히 충격적인 건 '공동현관 비밀번호'까지 털렸다는 거예요. 배송지 수정 페이지를 5만 번이나 조회했다는데, 우리 집 현관 비번이 범죄자 손에 들어갔을 수도 있다니... 진짜 불안해서 비밀번호부터 바꿔야 할 판입니다.
뚫린 원인: '전자 출입증'의 배신
도대체 한국 최고의 IT 기업이라는 쿠팡이 왜 이렇게 쉽게 뚫렸을까요? 조사 결과, 공격자는 이용자 인증 취약점을 악용해서 정상적인 로그인도 없이 남의 계정에 접속했다고 해요. 쉽게 말해 '위조 신분증'을 만들어 통과한 셈이죠.
- 전자 출입증 검증 미흡: 공격자가 위·변조한 '전자 출입증'을 들이밀었는데, 시스템이 이걸 제대로 검증하지 못해서 차단을 못했대요.
- 퇴사자 권한 관리 실패: 이게 제일 황당한데요. 공격자가 알고 보니 이용자 인증 시스템을 개발하던 직원이었어요. 그런데 이 사람이 퇴사한 후에도 서명키(암호키)를 바꾸지 않고 그대로 썼답니다.
- 취약점 방치: 모의해킹 결과로 이미 보안 취약점이 있다는 걸 알았는데도 개선이 미흡했다고 하네요. 알면서도 안 고친 건... 변명의 여지가 없죠.
해킹 수법: 전직 개발자는 알고 있었다
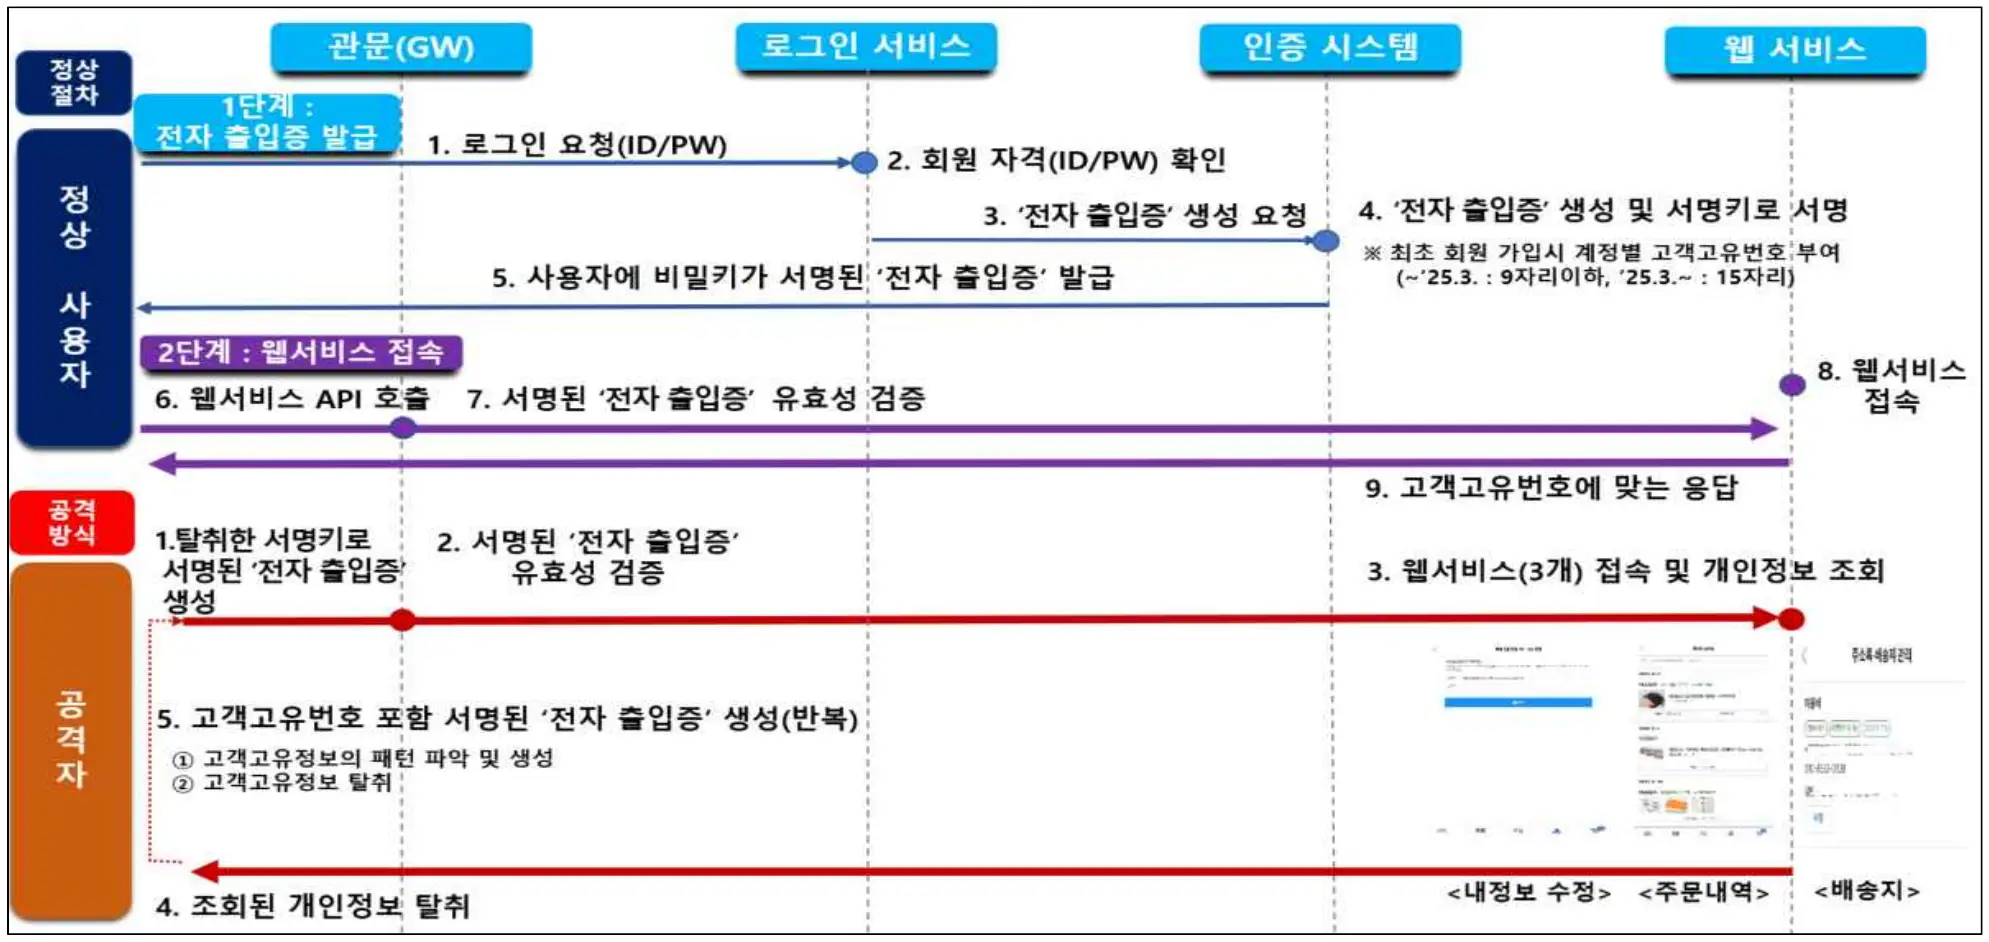
범인의 수법을 보면 진짜 "아는 놈이 더 무섭다"는 말이 딱 맞습니다. 공격자는 쿠팡 재직 당시 이용자 인증 시스템을 설계하고 개발했던 백엔드 엔지니어였다고 해요. 재직 당시에 관리하던 서명키를 몰래 탈취해 뒀다가, 퇴사 후에 이걸 이용해서 가짜 '전자 출입증'을 만든 거죠. 원래대로라면 우리가 아이디/비번 치고 로그인하면 '전자 출입증'을 받는데, 이 사람은 마스터키가 있으니까 로그인도 안 하고 "나 정상적인 사용자야"라고 시스템을 속인 겁니다. 그리고 사람이 일일이 들어간 게 아니라 자동화된 프로그램(웹 크롤링)을 돌려서 대규모로 정보를 긁어갔다고 합니다.
보안 관리의 허점: 노트북에 방치된 마스터키
조사 결과 드러난 쿠팡의 보안 관리 실태는 정말... 한숨이 나옵니다. 규정상 중요한 서명키는 '키 관리 시스템'에만 보관해야 하는데, 현실은 딴판이었거든요.
| 구분 | 쿠팡 자체 규정 | 실제 운영 실태 (적발 사항) |
|---|---|---|
| 키 보관 | 키 관리 시스템에만 보관 | 개발자 노트북에 저장(하드코딩) |
| 키 관리 | 발급 내역 기록 및 관리 | 이력 관리체계 부재 (목적 외 사용 파악 불가) |
| 접근 권한 | 개발과 운영 분리 원칙 | 개발자에게 운영 시스템 접근 권한 부여 |
재발 방지 및 정부 조치 사항
결국 정부가 칼을 빼 들었습니다. 과기정통부는 이번 사고를 매우 엄중하게 보고 있더라고요. 쿠팡에게 재발 방지 대책을 2월까지 제출하게 하고, 6~7월에 잘 지키는지 점검하겠다고 합니다.
- 과태료 부과: 쿠팡이 침해사고를 인지하고도 24시간이 지나서야 신고했거든요. 법 위반으로 3천만 원 이하 과태료를 맞게 생겼습니다.
- 수사 의뢰: 이게 더 큽니다. 정부가 자료 보전 명령을 내렸는데도, 쿠팡이 웹/앱 접속 기록을 삭제해버렸대요. 그래서 증거 인멸(?) 혐의로 수사기관에 수사 의뢰가 들어갔습니다.
- 보안 체계 강화 명령: 이제 정상 발급되지 않은 '전자 출입증'은 무조건 차단하는 시스템을 도입해야 하고, 키 관리도 엄격하게 하라는 명령이 떨어졌습니다.
정리하며
조사 결과 발표에 따르면 유출된 정보는 주로 성명, 이메일, 전화번호, 주소, 공동현관 비밀번호, 주문 상품 목록입니다. 신용카드 번호나 계좌번호 같은 결제 정보가 직접적으로 유출되었다는 내용은 포함되지 않았습니다.
범인은 과거 쿠팡에서 이용자 인증 시스템을 개발했던 소프트웨어 개발자(Staff Back-end Engineer) 출신의 전 직원입니다. 현재 경찰청에서 증거물 분석 등 수사를 진행 중입니다.
배송지 수정 페이지 조회 과정에서 약 5만여 회에 걸쳐 공동현관 비밀번호가 포함된 정보가 노출된 것으로 확인되었습니다.
쿠팡은 11월 17일에 사고를 인지했지만, 24시간이 지난 11월 19일 밤에야 신고했습니다. 법적으로 24시간 이내 신고해야 하는데 이를 어겨 과태료 부과 대상이 되었습니다.
이용자가 아이디와 비밀번호로 로그인하면 쿠팡 서버가 발급해주는 일종의 '디지털 통행증'입니다. 범인은 이걸 위조해서 로그인 없이도 들어갈 수 있었습니다.
정부는 쿠팡에게 시정조치를 명령하고 이행 여부를 6~7월에 점검할 계획입니다. 정확한 개인정보 유출 규모는 개인정보보호위원회에서 최종 확정해 발표할 예정입니다.
마무리
이번 쿠팡 사태는 단순히 개인정보가 유출된 것을 넘어, 우리 생활 깊숙이 들어온 플랫폼 기업의 보안 불감증을 적나라하게 보여준 사건이라고 생각합니다. 국내 최대 규모의 플랫폼에서, 그것도 내부자가 퇴사 후에도 마스터키를 쥐고 흔들 수 있었다니... 이건 시스템의 문제이자 신뢰의 문제입니다. 앞으로 개인정보보호위원회에서 정확한 과징금 규모 등이 나오겠지만, 쿠팡이 잃어버린 '소비자의 신뢰'는 돈으로 환산하기 어려울 것 같네요. 저도 당장 비밀번호부터 싹 바꿔야겠습니다. 여러분도 찜찜하다면 공동현관 비밀번호라도 꼭 변경하시길 추천드려요.


댓글